Conformité
Comment Scrydon se positionne par rapport à l'ISO 27001, l'ISO 42001, l'IA Act européen, le RGPD, SOC 2, NIST, SecNumCloud, le CRA européen et AIUC-1 — ainsi que les contrôles de gouvernance IA qui les satisfont.
Scrydon est conçu pour les organisations qui doivent prouver que leur IA est gouvernée, pas seulement l'affirmer. Cette section fait correspondre les contrôles de Scrydon aux cadres que les clients doivent le plus souvent respecter, et pointe vers les preuves que la plateforme produit automatiquement.
Cadres
ISO/IEC 27001
Gestion de la sécurité de l'information. Le cadre de référence que la plupart des entreprises exigent.
ISO/IEC 42001
Système de management de l'IA — le pendant spécifique à l'IA de la 27001.
IA Act européen
Réglementation des systèmes d'IA dans l'Union européenne basée sur le risque.
RGPD
Protection des données de l'UE — base légale, minimisation des données, conservation, droit à l'effacement.
SOC 2
Critères des services de confiance AICPA — sécurité, disponibilité, confidentialité.
NIST AI RMF
Cadre de gestion des risques IA du NIST — Gouverner, Cartographier, Mesurer, Gérer.
SecNumCloud
SecNumCloud ANSSI — référentiel de sécurité cloud souverain français.
CRA européen
Acte sur la cyber-résilience de l'UE — exigences de sécurité pour les produits numériques.
AIUC-1
Attestations de cas d'usage IA pour les achats d'IA en entreprise.
Responsabilité partagée
Scrydon est un composant de votre posture de conformité, pas la totalité. La plateforme livre les contrôles techniques ; vous restez responsable des contrôles organisationnels qui l'entourent.

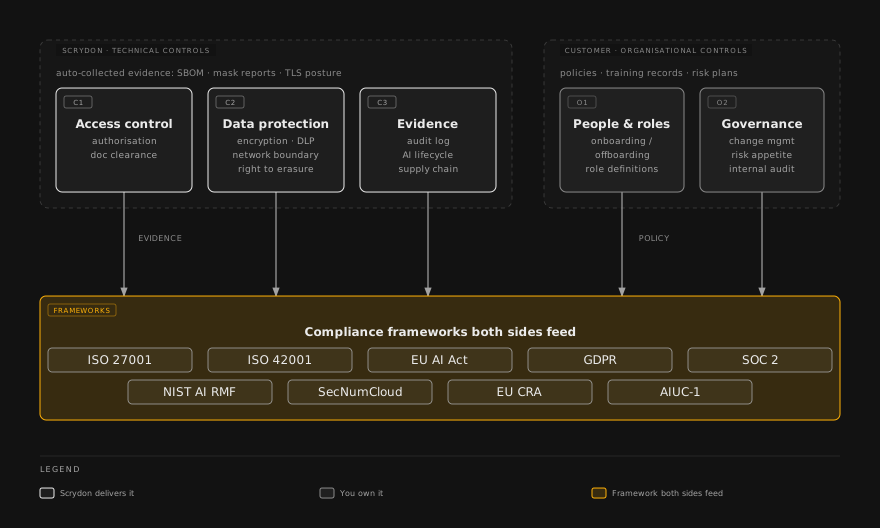
Chaque page de cadre ci-dessous est honnête sur les contrôles que Scrydon satisfait et ceux qu'il supporte simplement — avec des liens vers les contrôles Sécurité sous-jacents et les preuves que la plateforme produit automatiquement.
Intégration Vanta
Scrydon s'intègre avec Vanta — chaque page de cadre liste les contrôles que Vanta récupère automatiquement, et ceux qui nécessitent une collecte manuelle de preuves.
Par où commencer
Si vous vous préparez pour un audit :
- Choisissez votre cadre ci-dessus.
- Chaque page liste les contrôles et la fonctionnalité Scrydon qui satisfait chacun.
- Utilisez la Gouvernance IA pour les artefacts du cycle de vie spécifiques à l'IA que les auditeurs demanderont.
- Croisez avec la Sécurité pour les contrôles sous-jacents.